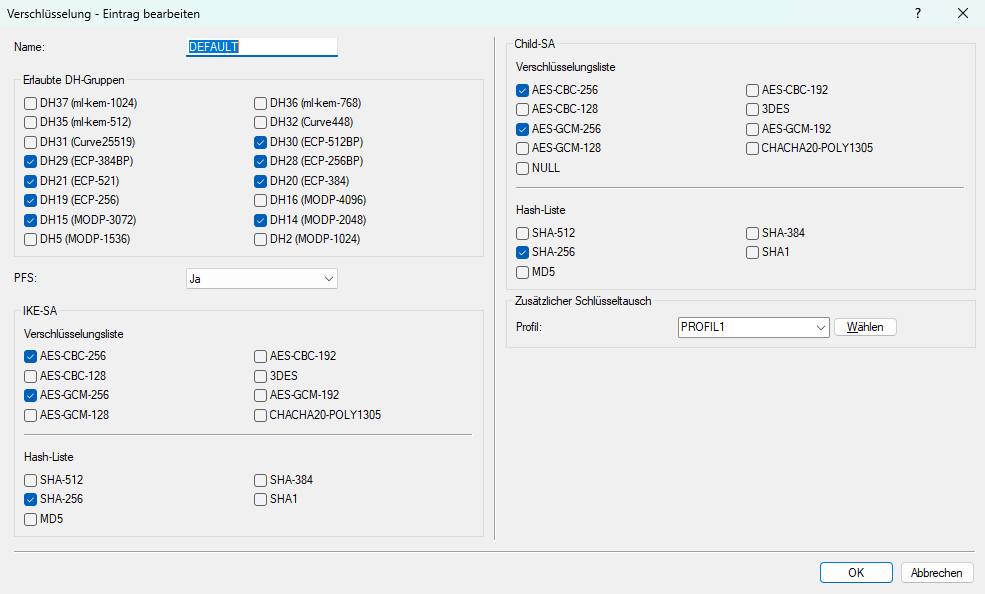
Es soll eine bestehende IKEv2-Verbindung mit ML-KEM 768 (DH36) mit einem zusätzlichen Schlüsseltausch (Runde 1) durch ein Hybridverfahren post-quantum-sicher gemacht werden.
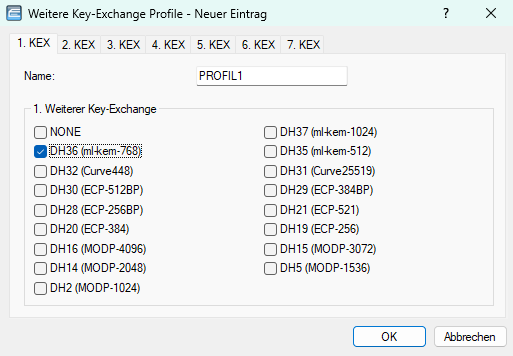
- Öffnen Sie die Tabelle .
Vergeben Sie einen Namen für das Profil, z. B. "PROFIL1" und aktivieren Sie DH36.
- Öffnen Sie die Tabelle des DEFAULT-Profils
sowie ggf. im nächsten Schritt das Profil einer IKEv2-Verbindung: Tragen Sie unter Profil bei zusätzlicher Schlüsseltausch den Namen des Profils aus Schritt 1) ein. Im klassischen IKEv2-Schlüsseltausch werden die DH-Gruppen verwendet, die unter erlaubte DH-Gruppen konfiguriert sind. im weiteren Key-Exchange-Profil wird ML-KEM 768 (DH36) verwendet. Durch diese Konfiguration wird ein hybrides Post-Quantum-Verfahren eingerichtet.