Wählen sie im Bereich ein Profil für den zusätzliichen Schlüsseltausch aus.
- Zusätzlicher Schlüsseltausch
-
- Profil
- Name des Profils für den zusätzlichen Schlüsseltausch. Wird der Parameter leer gelassen, so wird kein zusätzlicher Schlüsseltausch durchgeführt und es wird nur die verhandelte DH-Gruppe des normalen Verschlüsselungsprofils verwendet. Die Profile definieren Sie unter .
Es ist möglich, bis zu sieben weitere Key-Exchanges zu konfigurieren. Die Key-Exchanges sind grundsätzlich optional und es kann z. B. nur die erste Runde verwendet werden. In jedem Key-Exchange wird ein Proposal, d. h. Auswahlmöglichkeiten in der Verhandlung zwischen den Verbindungspartnern, angelegt. Wie auch schon bei den regulären IKE-Proposals bzw. DH-Gruppen muss es für die Kommunikationspartner eine gemeinsame Schnittmenge geben. Bei Nichtübereinstimmung scheitert die IKEv2-Verhandlung.
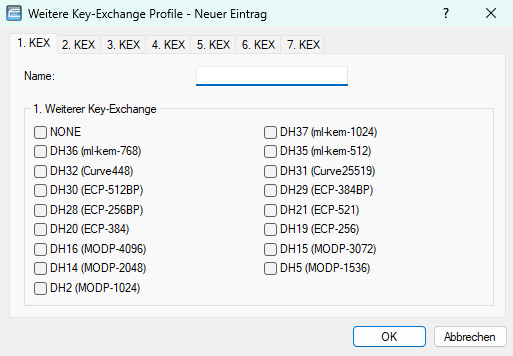
- Name
- Enthält den eindeutigen Namen dieses Key-Exchange-Profils. Diesen Namen ordnen Sie als zusätzliches optionales Schlüsseltauschprofil in der Verschlüsselungs-Tabelle zu. Sie können bis zu sieben weitere Key-Exchange-Profile definieren.
- Weiterer Key-Exchange
-
Enthält die Auswahl der Diffie-Hellman-Gruppen, auf deren Basis die VPN-Partner einen Schlüssel für den Datenaustausch erstellen. Je höher die
gewählte DH-Gruppe, desto komplexer ist der erzeugte Schlüssel. Aktuell werden folgende Gruppen unterstützt:
- DH-2 (1024-Bit Modulus)
- DH-5 (1536-Bit Modulus)
- DH-14 (2048-Bit Modulus)
- DH-15 (3072-Bit Modulus)
- DH-16 (4096-Bit Modulus)
- DH-19 (256-bit random ECP group)
- DH-20 (384-bit random ECP group)
- DH-21 (521-bit random ECP group)
- DH-28 (brainpoolP256r1)
- DH-29 (brainpoolP384r1)
- DH-30 (brainpoolP512r1)
- DH-31 (Curve25519)
- DH-32 (Curve448)
- DH-35 (ml-kem-512)
- DH-36 (ml-kem-768)
- DH-37 (ml-kem-1024)
