Konfigurieren Sie hier die Firewall-Regeln.
Abbildung 1. Beispiel Deny-All
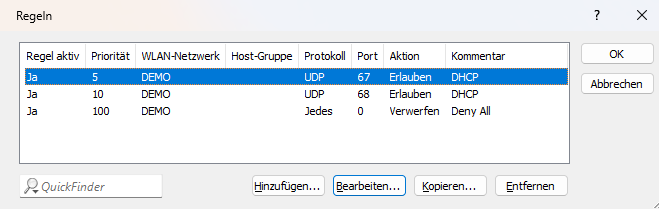
Wichtig: Beachten Sie, dass die Deny-All-Regel jeglichen Datenverkehr blockiert. Es ist daher erforderlich, die entsprechenden Ports
für DHCPv4 explizit zu erlauben, um den IPv4-Adressbezug zu ermöglichen.
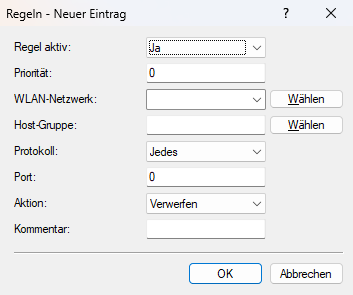
- Regel aktiv
- Hier wird gesteuert, ob die Regel für die Firewall aktiv ist.
- Priorität
- Priorität der Regel. Regeln mit niedrigeren Werten werden vor Regeln mit höheren Werten verarbeitet.
- WLAN-Netzwerk
- Das WLAN-Netzwerk, für das die Regel aktiv ist.
- Host-Gruppe
- Eine oder mehrere zuvor konfigurierte Host-Gruppen, auf die als Ziel der Regel geprüft wird.
- Protokoll
- Konfiguriert, ob die Regel nur für TCP, UDP, oder jeglichen Traffic zutrifft.
- Port
- Wird als Protokoll TCP oder UDP eingetragen, kann hier zusätzlich eine Portnummer als Filter-Kriterium hinterlegt werden.
- Aktion
- Konfiguriert, ob bei Zutreffen der Regel die Verbindung erlaubt oder verworfen wird.
- Kommentar
- Ein Freitextfeld zum Hinterlegen eines beliebigen Kommentars.
